
Метка: Windows Server 2019
-

Впервые функционал контроллера домена, доступного только на чтение (RODC — read-only domain controller), был представлен в Windows Server 2008. Основная цель RODC контроллера домена — возможность безопасной установки собственного контролера… Читать далее
-
После добавления учетной записи компьютера или пользователя в группу безопасности Active Directory, новые полномочия доступа к ресурсам или новые GPO применяются не сразу. Чтобы обновить членство в группах и применить… Читать далее
-
В этой статье мы рассмотрим, как с помощью групповых политик (GPO) централизованно создавать, изменять значения, импортировать и удалять любые ключи и параметры реестра на компьютерах домена. Для управления параметрами реестра… Читать далее
-
С помощью групповых политик Windows вы можете централизованно установить определенный сертификат на все компьютеры домена, добавив его в хранилище доверенных корневых сертификатов каждого компьютера. Это может понадобиться, когда вы развертываете… Читать далее
-
В описании объектов типа “Компьютер” в Active Directory можно хранить различную полезную информацию. Например, информацию о модели компьютера или имя пользователя, который работает на этом компьютере. В этой статье мы… Читать далее
-
По умолчанию удаленный RDP доступ к рабочему столу рядовых серверов с Windows Server или к контроллерам домена Active Directory разрешен только пользователям, добавленных в локальную группу Administrators, или администраторам домена… Читать далее
-
Утилита командной строки GPResult.exe используется для получения результирующего набора групповых политик (Resultant Set of Policy, RSOP), которые применяются к пользователю и/или компьютеру в домене Active Directory. Gpresult позволяет вывести список… Читать далее
-
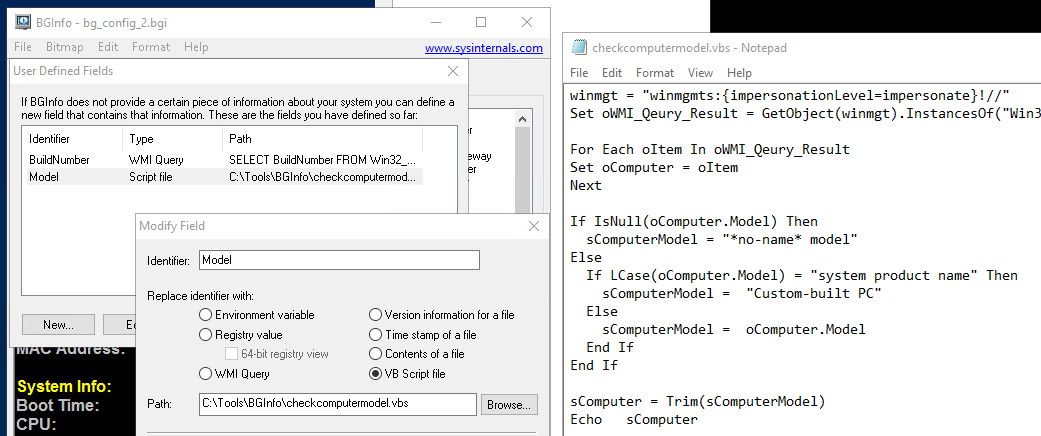
В этой статье мы покажем, как отслеживать события блокировки учетных записей пользователей на котроллерах домена Active Directory, определять с какого компьютера и из какой конкретно программы постоянно блокируется учетная запись.… Читать далее
-
Для безопасного запуска служб, приложений и заданий планировщика на серверах и рабочих станциях домена Active Directory можно использовать управляемые учетные записи служб (Managed Service Accounts – MSA). MSA – это… Читать далее
-
WMI фильтры групповых политики позволяют создать дополнительные условия, в которых определяются параметры компьютеров, к которым нужно нужно применять настройки GPO. Например, с помощью WMI фильтра вы можете применить политику к… Читать далее